


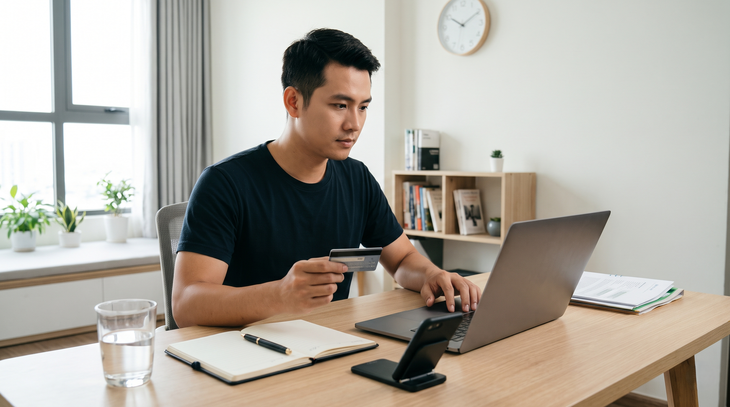
Giao ví cho AI "đi chợ hộ" dễ đối mặt với rủi ro tài khoản bị trừ tiền liên tục - Ảnh minh họa
Với sự phát triển của các tác nhân AI (AI Agent), máy móc ngày càng có khả năng tự điều khiển chuột, thao tác trên trình duyệt và thực hiện nhiều công việc trực tuyến thay con người. Việc giao cho AI cả quyền thanh toán vì thế đang trở thành bước tiến tiếp theo.
Nhưng có một rào cản lớn: người dùng khó yên tâm cung cấp trực tiếp số thẻ tín dụng, mã bảo mật CVV hay mật khẩu cho AI. Những dữ liệu này có nguy cơ bị lưu trên máy chủ của nhà cung cấp công nghệ hoặc bị đánh cắp thông qua các cuộc tấn công chèn câu lệnh (prompt injection).
Khi AI thanh toán mà không nhìn thấy số thẻ
Để giải quyết vấn đề này, cơ chế bảo mật Bot Vault được triển khai trên công cụ tác nhân tự trị Grok Bot phiên bản 0.75.2 ngày 28-10, với cách tiếp cận tách biệt hoàn toàn mô hình AI khỏi dữ liệu thanh toán nhạy cảm.
Theo tìm hiểu của Tuổi Trẻ Online, thay vì để AI trực tiếp đọc thông tin thẻ, hệ thống lưu trữ số thẻ tín dụng (PAN), ngày hết hạn, mã CVV và các thông tin xác thực trong một vùng bảo mật độc lập (Vault). Dữ liệu được mã hóa và bảo vệ ngay trên thiết bị hoặc trong môi trường thực thi tin cậy.
Trong khi đó mô hình ngôn ngữ lớn (LLM) điều khiển AI trên đám mây không thể nhìn thấy những thông tin này. Khi được yêu cầu tìm và đặt vé máy bay hoặc mua hàng trực tuyến, AI vẫn có thể tự mở trình duyệt, chọn sản phẩm, điền thông tin hành khách. Tuy nhiên đến bước thanh toán, thay vì nhập số thẻ thật, AI chỉ sử dụng một mã tham chiếu (token).
Lúc người dùng gửi biểu mẫu thanh toán, lớp trung gian của Bot Vault ở trình duyệt mới can thiệp, lấy thông tin thẻ từ kho dữ liệu mã hóa và tự động điền vào trang thanh toán. Nhờ vậy, giao dịch vẫn được thực hiện mà mô hình AI không trực tiếp tiếp cận số thẻ hay mã bảo mật. Đây là cách hạn chế nguy cơ dữ liệu tài chính bị lộ qua quá trình AI xử lý yêu cầu.
Bảo mật được số thẻ, nhưng ai giữ hầu bao?
Cơ chế "két sắt mù" giải quyết triệt để bài toán lộ dữ liệu thẻ trước tin tặc, nhưng giới chuyên gia an ninh mạng lập tức cảnh báo một lỗ hổng vận hành mới: Thẻ được bảo vệ an toàn, nhưng tiền trong tài khoản có thể bốc hơi vì chính sự "nhiệt tình" của AI.
Để quy trình mua sắm tự động không bị ngắt quãng, các công cụ tích hợp Bot Vault cho phép thiết lập chế độ thực thi liên hoàn, nghĩa là AI được quyền tự gọi lệnh thanh toán mà không cần chủ nhân phê duyệt lại ở bước cuối cùng. Rủi ro nằm chính ở khả năng đọc hiểu giao diện và ngữ cảnh của máy móc.
Trong thực tế, nếu người dùng ra câu lệnh thiếu giới hạn chặt chẽ, hoặc trang web bán hàng cài cắm các bẫy giao diện đánh lừa thị giác (dark patterns) khiến AI nhận diện nhầm nút "Mua kèm gói dịch vụ cao cấp" là nút "Tiếp tục", hệ thống vẫn sẽ tự động mở "két sắt" để thanh toán.
Nguy hiểm hơn, nếu trang web xảy ra lỗi phản hồi mạng chậm khiến AI tưởng giao dịch thất bại và tự động thực thi vòng lặp thử lại (retry loop), nó có thể âm thầm bấm thanh toán lại hàng chục lần cho cùng một mặt hàng chỉ trong vài chục giây. Khi mọi thao tác diễn ra tự động ở tốc độ máy tính, người dùng chỉ phát hiện sự cố khi điện thoại dồn dập báo tin nhắn trừ tiền từ ngân hàng.
Trước khi các công cụ AI tự trị hoàn thiện cơ chế "phanh khẩn cấp" ở tầng phần cứng, chẳng hạn bắt buộc xác thực sinh trắc học (vân tay, khuôn mặt) của chủ thiết bị cho mỗi lần giải mã thẻ hoặc khóa cứng hạn mức chi tiêu theo phiên, người dùng muốn thử nghiệm giao việc mua sắm cho AI chỉ nên liên kết với các loại thẻ ảo (virtual card) hoặc thẻ trả trước có nạp sẵn một số tiền nhỏ vừa đủ cho từng giao dịch.
 Nguồn ưu tiên trên Google

Tối đa: 1500 ký tự
Hiện chưa có bình luận nào, hãy là người đầu tiên bình luận