


(KTSG Online) - Bảo mật dữ liệu ngày càng trở thành một vấn đề sống còn đối với cộng đồng doanh nghiệp và xã hội, không chỉ vì các nguy cơ mất an toàn thông tin do chiến tranh thương mại toàn cầu hay các căng thẳng địa chính trị khiến cho các cuộc “đột kích” vào hệ thống thông tin của đối phương ngày càng tinh vi và khó lường, mà còn vì tính hấp dẫn của dữ liệu đối với những nhóm kẻ cắp hay những nhóm phá hoại.
Vấn đề càng trở nên bức thiết hơn trong giai đoạn hiện nay do khối lượng dữ liệu được tạo lập đang gia tăng “siêu tốc”, đòi hỏi phải có các công cụ bảo vệ ít nhất phải tương ứng với các nguy cơ trong bối cảnh trí thông minh nhân tạo (AI) đang trở thành một phương tiện đắc lực trong tay kẻ xấu. Và vì tính chất sống còn của vấn đề, các diễn đàn về bảo mật dữ liệu đang trở thành trung tâm thu hút sự chú ý của cộng đồng bảo mật toàn cầu. Bàn tròn Bảo mật Giám đốc an ninh mạng khu vực châu Á-Thái Bình Dương (APAC Cyber Security CISO Roundtable) diễn ra tuần trước (17-10-2023) tại Melbourne, Úc phản ảnh sự quan tâm và lo ngại đó, khi thu hút tới 5.500 chuyên gia an ninh mạng tham gia.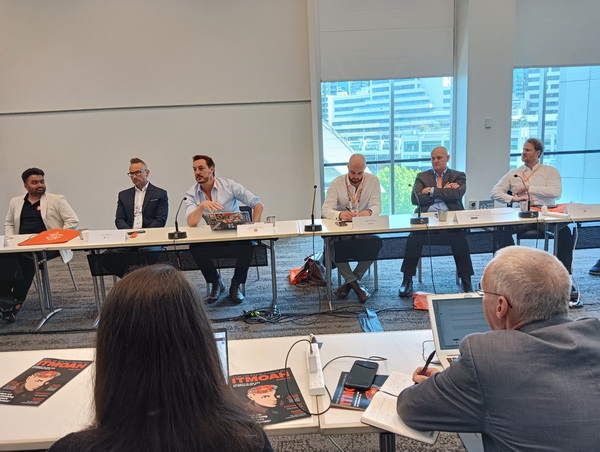
Làm việc hỗn hợp - cách gia tăng "siêu tốc" lỗ hổng bảo mật
Một trong những thách thức lớn chính là quy mô dữ liệu cần được bảo mật ngày càng gia tăng với tốc độ lớn. Dave Gerry, Tổng giám đốc Bugcrowd, nêu vấn đề với các giám đốc an ninh mạng (CISO) rằng chi phí bình quân để đối phó với một lỗi bảo mật dự kiến lên tới 4,35 triệu đô la Mỹ, theo tính toán của Viện Nghiên cứu Ponemon. Tập đoàn dữ liệu IDC ước tính chi phí dành cho bảo mật năm 2023 trên toàn cầu là 219 tỉ đô la, tăng 12% so với năm 2022. Vấn đề đặc biệt nghiêm trọng hơn tại khu vực châu Á - Thái Bình Dương, do tỷ lệ làm việc hỗn hợp (tại nhà và công sở) đã tăng lên 60% sau dịch bệnh, nghĩa là đa số người lao động nằm ngoài phạm vi bảo mật của doanh nghiệp và dễ bị tấn công hơn. Không chỉ lĩnh vực tài chính - ngân hàng hay viễn thông vốn nhạy cảm hơn với việc tấn công mạng, hầu hết mọi lĩnh vực khác đều có thể trở thành nạn nhân của tội phạm mạng nếu không có giải pháp bảo vệ triệt để, nhất là trong bối cảnh vạn vật kết nối (IoT). David Fairman, Giám đốc công nghệ thông tin Netskope đồng thời là cố vấn ban giám đốc Bugcrowd, người có 20 năm kinh nghiệm bảo mật cho các tập đoàn tài chính lớn như National Australia Bank, JPMorgan Chase, Royal Bank of Canada và Royal Bank of Scotland, cho rằng trong tổng dung lượng dữ liệu được tạo lập tính cho đến năm 2025, thì lượng dữ liệu trong ba năm cuối, tức từ đầu năm 2023 cho đến hết năm 2025, chiếm khoảng 80%. Điều đó cho thấy tốc độ gia tăng dữ liệu lớn như thế nào trong giai đoạn hiện nay. “Quý vị hãy nghĩ về dung lượng và tốc độ phát sinh dữ liệu trên tất cả các hệ sinh thái được liên kế với nhau. Vào năm 2025, chúng ta sẽ có khoảng 18,2 tỉ thiết bị di động và thiết bị đầu cuối được kết nối. Sẽ rất khó khăn để bảo vệ dữ liệu trước các cuộc tấn công”, Dave Fairman nói tại diễn đàn.“Cyber Security 2023 và 2024” là chương trình được thực hiện bởi Saigon Times Foundation, nhằm giáo dục nhận thức về bảo mật dữ liệu trên mạng cho các sinh viên CNTT, CISOs, tổ chức, doanh nghiệp… Chương trình được sự hỗ trợ đặc biệt của ứng dụng Bugcrowd (Mỹ) và Zonic Group (Anh).Ryan La Roche, CISO tại St John of God là một tổ chức y khoa phi lợi nhuận hàng đầu của Úc quản lý 17 bệnh viện ở ba bang bên Úc, nêu vấn đề: “Mọi thứ đều kết nối, và các thiết bị theo dõi sức khỏe tương tác với nhau và trao đổi dữ liệu. Điều đó tạo ra lợi ích lớn, nhưng kèm theo đó là rủi ro nghiêm trọng”. Tội phạm có tổ chức với động cơ tiền bạc ngày càng mở rộng, và dữ liệu của bệnh nhân là một mục tiêu hấp dẫn, theo ông Ryan La Roche. “Trước đây, thiết bị y sinh chỉ cần cắm vào tường để thực hiện vai trò của chúng, nhưng trong thời đại số hóa hiện nay, mọi thứ đều kết nối… và đó là điều rất đáng lo ngại”, ông nói. Dan Maslin, CISO tại trường đại học lớn nhất nước Úc là Monash University, cảnh báo về tốc độ tấn công mạng. “Chúng ta thấy rằng những lỗ hổng bảo mật bị khai thác ngày càng nhiều chỉ trong vòng 24 giờ sau khi hệ thống được kích hoạt, và tình hình còn đang xấu đi”, ông nói, và giải thích thêm rằng vòng tròn bảo mật ngày càng mong manh khi chính các tổ chức hay doanh nghiệp cũng trở thành mạng lưới số hóa cho đối tác của mình. “Dù nỗ lực bảo vệ đến đâu, bạn vẫn có hàng trăm hoặc hàng ngàn bên thứ ba kết nối vào. Đó chính là gót chân A-sin đối với các tổ chức trong những năm sắp tới”, ông Dan Maslin nói. Đề cập đến vấn đề này, Luke Barker, Tổng phụ trách bảo mật tập đoàn viễn thông Telstra, cho biết Telstra có hàng trăm đối tác là các bên thứ ba, đồng nghĩa với việc rủi ro gia tăng. “Chúng tôi phải thường xuyên đảm bảo việc bảo vệ các giải pháp viễn thông mà mình đưa ra thị trường cũng như bảo vệ chính tập đoàn của mình, đồng thời bảo vệ các bên thư ba và thứ tư là đối tác có thể bị tổn thương của mình,” ông nói.
"Trái tim hacker" muốn đóng góp thiện nguyện cho xã hội
Cho dù có nhiều thách thức trong lĩnh vực bảo mật, các diễn giả tại diễn đàn chỉ ra rằng luôn có cơ hội và giải pháp cho vấn đề, nhất là trong việc tận dụng tài năng của hacker “mũ trắng” trong cộng đồng công nghệ để đối phó với các hacker “mũ đen”, tức tội phạm CNTT. Dave Gerry, Tổng giám đốc Bugcrowd, nhấn mạnh đến tiềm năng của cộng đồng hacker mũ trắng là lực lượng có vai trò tích cực nếu được tập hợp và vận động để tìm kiếm giải pháp chống lại tội phạm mạng. Cách tiếp cận này chính là mô hình kinh doanh mà Bugcrowd áp dụng để bảo vệ khách hàng của mình kể từ khi thành lập tại San Francisco cách đây 11 năm. “Quan điểm của chúng tôi là cộng đồng hacker có một cách tiếp cận hoàn toàn mới đối với vấn đề bảo mật, và điều đó cho phép Bugcrowd khai thác nguồn tài năng này trong xã hội, giúp khách hàng bảo vệ và giành lại quyền kiểm soát”, ông Dave Gerry nói. Cách làm là trao tiền thưởng cho việc phát hiện lỗi bảo mật. Bugcrowd, theo ông Dave Gerry, là tổ chức hàng đầu thế giới trong việc áp dụng mô hình kinh doanh này, tức là sử dụng cộng đồng để kiểm tra tính bảo mật. “Hiện nay chúng tôi có 900 khách hàng sử dụng dịch vụ này, trong đó có hơn 200 khách hàng mới được bổ sung trong năm nay, gồm các tập đoàn tài chính-ngân hàng, các tập đoàn công nghệ… Chúng tôi có 260 nhân viên, nhưng có đến hàng trăm ngàn chuyên viên bảo mật và hacker tham gia vào thị trường mà chúng tôi đã phát triển”, ông Dave Gerry cho biết. Đề cập đến việc khai thác năng lực của cộng đồng hacker để chống lại tội phạm mạng, một điều may mắn là phần lớn - nếu không phải là hầu hết - các tài năng công nghệ đều muốn đóng góp cho xã hội và xem việc tìm kiếm lỗ hổng bảo mật như một sở thích, chứ không phải cách kiếm tiền. Ông Sajeeb Lohani, Giám đốc bảo mật của Bugcrowd, đề cập đến cái mà ông gọi là “trái tim hacker” sau một cuộc thăm dò khoảng 1.000 hacker. Theo ông Sajeeb Lohani, có đến 87% số người tham gia cho biết đối với họ, điều quan trọng là thông báo cho công ty hay tổ chức biết về các lỗ hổng bảo mật thay vì chờ kiếm khoản tiền nào đó. “Hầu hết đều muốn làm điều tốt cho xã hội, cho cộng đồng, thay vì ngồi đó chờ kiếm chác. 87% là một tỷ lệ rất lớn”, Sajeeb Lohani nói.
Việt Nam - tấn công mạng vẫn ở mức báo động
Các báo cáo tại Hội nghị tập huấn công tác bảo vệ bí mật nhà nước và an ninh mạng năm 2023 do Bộ Khoa học và Công nghệ tổ chức ngày 8-9-2023 cho thấy, Việt Nam nằm trong nhóm ba quốc gia bị tấn công mạng nhiều nhất tại khu vực châu Á - Thái Bình Dương; chỉ riêng sáu tháng đầu năm 2023, các cơ quan chức năng đã phát hiện gần 17 triệu cảnh báo dấu hiệu hoạt động tấn công mạng, tăng 240% so với cùng kỳ năm 2022, trong đó có 208 hệ thống thông tin của cơ quan Nhà nước, các bộ, ban, ngành bị tin tặc tấn công nhằm mục đích đánh cắp thông tin, dữ liệu, tài liệu bí mật nhà nước thuộc nhiều lĩnh vực.
Đáng chú ý là các chiến dịch tấn công mạng nguy hiểm của các tin tặc có nguồn gốc từ nước ngoài, sử dụng 15 biến thể mã độc nguy hiểm, trong đó có các loại mã độc hiện đại, có khả năng vô hiệu hóa các phần mềm bảo vệ để “nằm vùng” lâu dài, thâm nhập sâu vào các hệ thống.
Cơ quan chức năng cũng phát hiện hơn 4.000 nguồn khởi phát thông tin xấu độc, thu hút hơn 82 triệu lượt tiếp cận, tương tác thông tin, chủ yếu trên các nền tảng mạng xã hội, với hàng ngàn tài khoản, “hội nhóm” có hàng triệu lượt người theo dõi.